Java'daki açık uzaktan erişim ve komut çalıştırma riski taşıyor
ABD merkezli siber güvenlik şirketi Calif, dünya genelinde yaygın kullanılan Java programlama dilinde ciddi bir güvenlik açığı tespit ettiğini duyurdu.
Şirketin açıklamasına göre, OpenAI tarafından geliştirilen GPT-6 Cyber modeli kullanılarak Java'nın bellek yönetimiyle ilgili sistemlerinde “Java4Shell” adı verilen açık ortaya çıkarıldı.
Açığın, siber saldırılarda Java sistemlerine uzaktan erişilmesine ve istenmeyen komutlar çalıştırılmasına imkân tanıyabileceği belirtildi.
Calif'in açığın giderilmesi için ABD, İngiltere, Kanada, Avustralya ve Yeni Zelanda'dan oluşan Five Eyes ittifakındaki ilgili kurumlarla, ayrıca Google ve Microsoft gibi teknoloji şirketleriyle koordinasyon sağladığı aktarıldı.
Calif'in kıdemli araştırmacısı Bruce Dang, Java'yı “modern ekonominin atan kalbi” olarak nitelendirdi ve açığın neredeyse tüm büyük şirketleri etkileyebileceğini söyledi. Java; bankalar, hastaneler, havacılık sektörü, teknoloji şirketleri ve kamu kurumlarında yaygın kullanılıyor; Fortune 500 listesindeki şirketlerin yaklaşık yüzde 90'ı bu dili kullanıyor.
 Shenzhen’de APEC öncesi 100 robot dans gösterisi yaptı
 Optimizely açığı 178 kuruluşun sitesini hedefe taşıdı
 Waymo'nun California otoyol faaliyetleri geçici olarak durdu
 Yerli hızlı tren setinin işletme hızı saatte 225 kilometre olacak
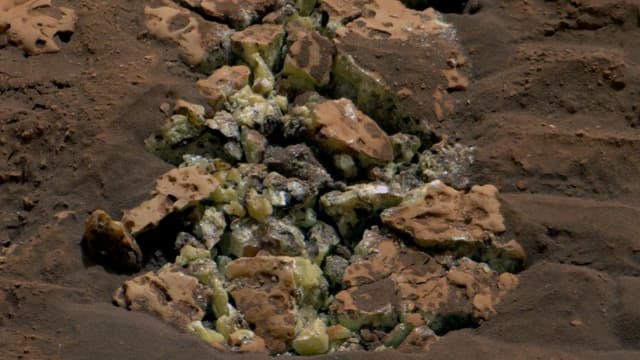 Mars'ta ilk kez saf kükürt kristalleri tespit edildi